São Paulo/SP
Destaques

Encontro de celebração do DSP: quando governança e resiliência de dados deixam de ser promessa e viram prática
Foco na Fama Janeiro 25, 2026
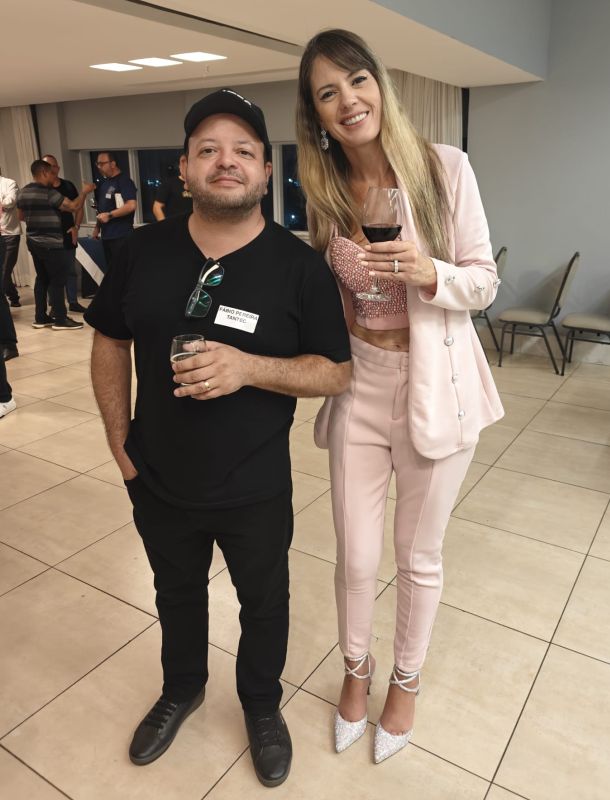
O encontro entre Melissa Esposito e Fábio Luiz Pereira
O encontro entre Melissa Esposito e Fábio Luiz Pereira aconteceu para celebrar um marco que, no universo de segurança da informação, é incomum: um livro que já nasce com validação prática e reconhecimento de mercado antes mesmo do lançamento. O DSP, Pirâmide da Sobrevivência Digital, não é apenas uma obra publicada. É a consolidação de um framework que foi testado, ajustado e aplicado em clientes relevantes no Brasil e no exterior, em cenários reais, com pressão real, risco real e consequências reais.
A celebração foi, sobretudo, a confirmação de uma convicção compartilhada pelos autores: não basta cumprir norma. É preciso sobreviver ao incidente. E é exatamente nesse ponto que o DSP se posiciona de forma direta e pragmática, propondo um caminho objetivo para a adoção de controles de segurança e continuidade, alinhados às principais referências do mercado, mas com foco inegociável em resiliência de dados e continuidade operacional.
Quem são os autores por trás do DSP
Melissa Esposito é executiva de TI com 32 anos de carreira, construída em ambientes de alta complexidade, incluindo grandes projetos no governo federal brasileiro e experiências em multinacionais. Essa trajetória formou uma visão muito clara sobre o que diferencia iniciativas que geram resultado daquelas que ficam restritas a apresentações, comitês e relatórios. Ao longo de décadas liderando programas e decisões críticas, Melissa viu a tecnologia evoluir, a dependência digital aumentar e, junto com ela, crescer o custo de interrupções, perdas de dados e falhas de continuidade. O DSP nasce dessa vivência e da necessidade de transformar governança em execução mensurável.
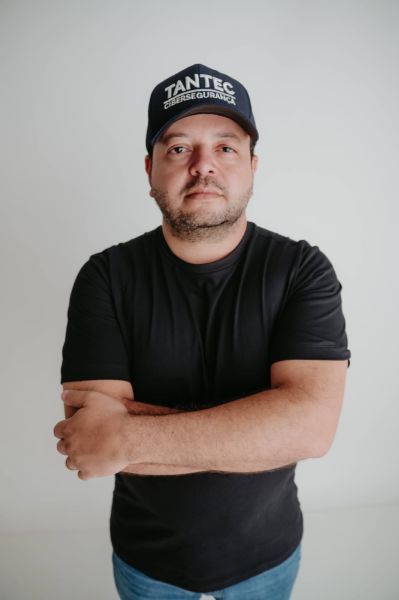
Fábio Luiz Pereira iniciou sua carreira em 1995, no grupo francês Saint Gobain, e desde cedo combinou tecnologia com atitude empreendedora. Aos 21 anos, fundou a Compwave, atuando com serviços de manutenção de redes e computadores, expandindo posteriormente para serviços e consultoria. Em 2006, mergulhou no universo comercial e desenvolveu uma visão ampla da cadeia nacional de distribuição, trabalhando com players globais como Microsoft, CheckPoint, Polycom, Axis, SonicWall e Kaspersky Labs, experiência que ampliou seu repertório técnico e estratégico em soluções corporativas.
Em 2010, ingressou no mercado governamental e participou de um projeto de segurança pública que integrou comunicações unificadas, videoconferência de alta definição e telepresença imersiva, consolidando sua atuação em iniciativas complexas e de alto impacto. Em 2017, fundou a Tantec, estabelecendo parcerias com grandes integradores e entregando projetos relevantes no segmento de TIC. Em 2024, liderou o rebranding da marca, reforçando o compromisso com fabricantes tradicionais e inovadores.
Hoje, Fábio atua como CEO e liderança de CISO, com foco em ecossistema de cibersegurança e proteção de dados, Next Generation SOC, governança de TI, DRP, BIA, BCP, além de temas como IA, machine learning, analytics, cloud e SaaS. Essa combinação de visão executiva, repertório técnico e experiência em campo é parte central do DNA do DSP.
Uma parceria construída na Tantec International
A conexão entre Melissa e Fábio vai além da coautoria. Ela se materializa em uma parceria profissional na Tantec International, em que estratégia e execução caminham juntas. De um lado, o olhar executivo que prioriza risco, impacto, governança e decisão. Do outro, o olhar de quem opera segurança e continuidade com disciplina, método, tecnologia e pragmatismo.
Essa complementaridade é uma das razões pelas quais o DSP ganhou força tão rapidamente. Ele foi concebido para dialogar com a diretoria e, ao mesmo tempo, fazer sentido para os times técnicos que precisam executar, testar e provar que o plano funciona. Em vez de tratar resiliência como um projeto pontual, o DSP é apresentado e aplicado como uma capacidade organizacional contínua, com cadência, métricas e evolução.
O que torna o DSP relevante para o mercado
O DSP nasce para resolver uma dor concreta: a distância entre conformidade e prontidão. Muitas organizações conseguem mapear controles, escrever políticas e aprovar documentos, mas ainda assim falham quando o incidente acontece. O motivo geralmente é simples. O que está no papel não foi treinado, testado e sustentado como rotina operacional.
O DSP organiza a resiliência em uma lógica clara e integrada, baseada em três disciplinas que precisam funcionar de forma interdependente:
BIA, Business Impact Analysis, como camada estratégica, para entender impactos, criticidade, dependências e prioridades reais de negócio
BCP, Business Continuity Plan, como camada tática, para definir estratégias de continuidade, comunicação, alternativas operacionais e tomada de decisão sob pressão
DRP, Disaster Recovery Plan, como camada operacional, para garantir a recuperação técnica de sistemas, serviços e dados, com procedimentos executáveis e testáveis
Essa integração transforma o que muitas empresas tratam como três iniciativas desconectadas em um sistema vivo, com retroalimentação contínua. A partir disso, o DSP orienta a adoção prática de controles e requisitos normalmente associados a normas e frameworks amplamente utilizados no mercado, mas com uma diferença decisiva: o foco não é cumprir por cumprir. O foco é cumprir porque a empresa se tornou capaz de resistir, responder e recuperar.
No DSP, o teste não é um evento anual para “cumprir auditoria”. Ele é o mecanismo central de validação e maturidade. A frase que sintetiza essa visão foi repetida no encontro como um lembrete objetivo e quase desconfortável, exatamente como a realidade exige:
Em segurança da informação, teoria não salva. Teste salva.
Do compliance como destino ao compliance como consequência
O DSP reconhece a importância das normas, mas reposiciona seu papel. Normas ajudam a orientar, padronizar e comunicar. O problema começa quando a norma vira fim em si mesma, gerando o que os autores chamam, no discurso do framework, de compliance de papel.
A proposta é inversa: construir resiliência na prática, com gestão contínua, métricas e evidências operacionais, até que a conformidade se torne consequência natural. Quando uma organização mede tempos reais de recuperação, valida restaurações, treina equipes, testa cenários e fecha lacunas com prioridade, ela não está apenas se preparando para auditorias. Ela está reduzindo risco operacional, protegendo reputação e garantindo continuidade de receita, serviço e confiança.
Esse é o tipo de maturidade que interessa ao board, ao jurídico, ao compliance, ao time de TI e, principalmente, ao cliente final que não tolera indisponibilidade e perda de dados.
O encontro: celebração, alinhamento e próximos passos
A celebração do livro e do framework foi também um momento de alinhamento sobre o que vem pela frente. O DSP já demonstrou valor em diferentes contextos, e isso aumenta a responsabilidade de manter a proposta fiel ao que o originou: praticidade, execução e resiliência comprovada.
No encontro, ficou evidente que o DSP representa uma síntese de trajetórias que se cruzam naquilo que mais importa hoje para organizações intensamente digitais: governança que leva à ação, ação que gera evidência, e evidência que sustenta confiança.
Para Melissa, o DSP consolida décadas de liderança em TI, conectando estratégia com resultados mensuráveis em ambientes críticos. Para Fábio, o DSP materializa uma jornada marcada por inovação, segurança cibernética, projetos complexos, empreendedorismo e a construção da Tantec como plataforma de entrega de valor em TIC e cibersegurança.
A mensagem final que fica dessa celebração é clara. A era em que organizações podiam se contentar com documentos, checklists e conformidade superficial ficou para trás. O mercado exige resiliência demonstrável. E o DSP surge exatamente como uma resposta prática para transformar normas em capacidade real de sobrevivência digital.
Se o objetivo é chegar ao compliance, o DSP mostra o caminho. Se o objetivo é não parar, não perder dados e não improvisar no pior dia do ano, o DSP se torna indispensável.